
di Redazione
La Fondazione Ugo Bordoni (FUB) ha partecipato alla seconda edizione della IEEE International Conference on Application of Information Technologies in Engineering, Management and Science (IEEE ICAI-TEMS 2026), che si è svolta a Pisa dal 10 al 13 novembre 2026.
Promossa dalla IEEE Technology and Engineering Management Society (TEMS), la conferenza ha affrontato il ruolo delle tecnologie digitali nell’evoluzione dei sistemi industriali, delle infrastrutture e dei servizi, con contributi dedicati, tra gli altri, all’intelligenza artificiale, alla cybersecurity, ai Digital Twin, ai sistemi distribuiti e alla sostenibilità. Temi di particolare rilevanza per lo sviluppo e la protezione delle infrastrutture digitali.
In questa occasione, la Fondazione ha presentato due contributi scientifici che affrontano il tema della sicurezza delle infrastrutture 5G da prospettive complementari, con particolare attenzione all’impiego dell’intelligenza artificiale per l’individuazione delle vulnerabilità e al monitoraggio continuo dei rischi in scenari applicativi complessi.
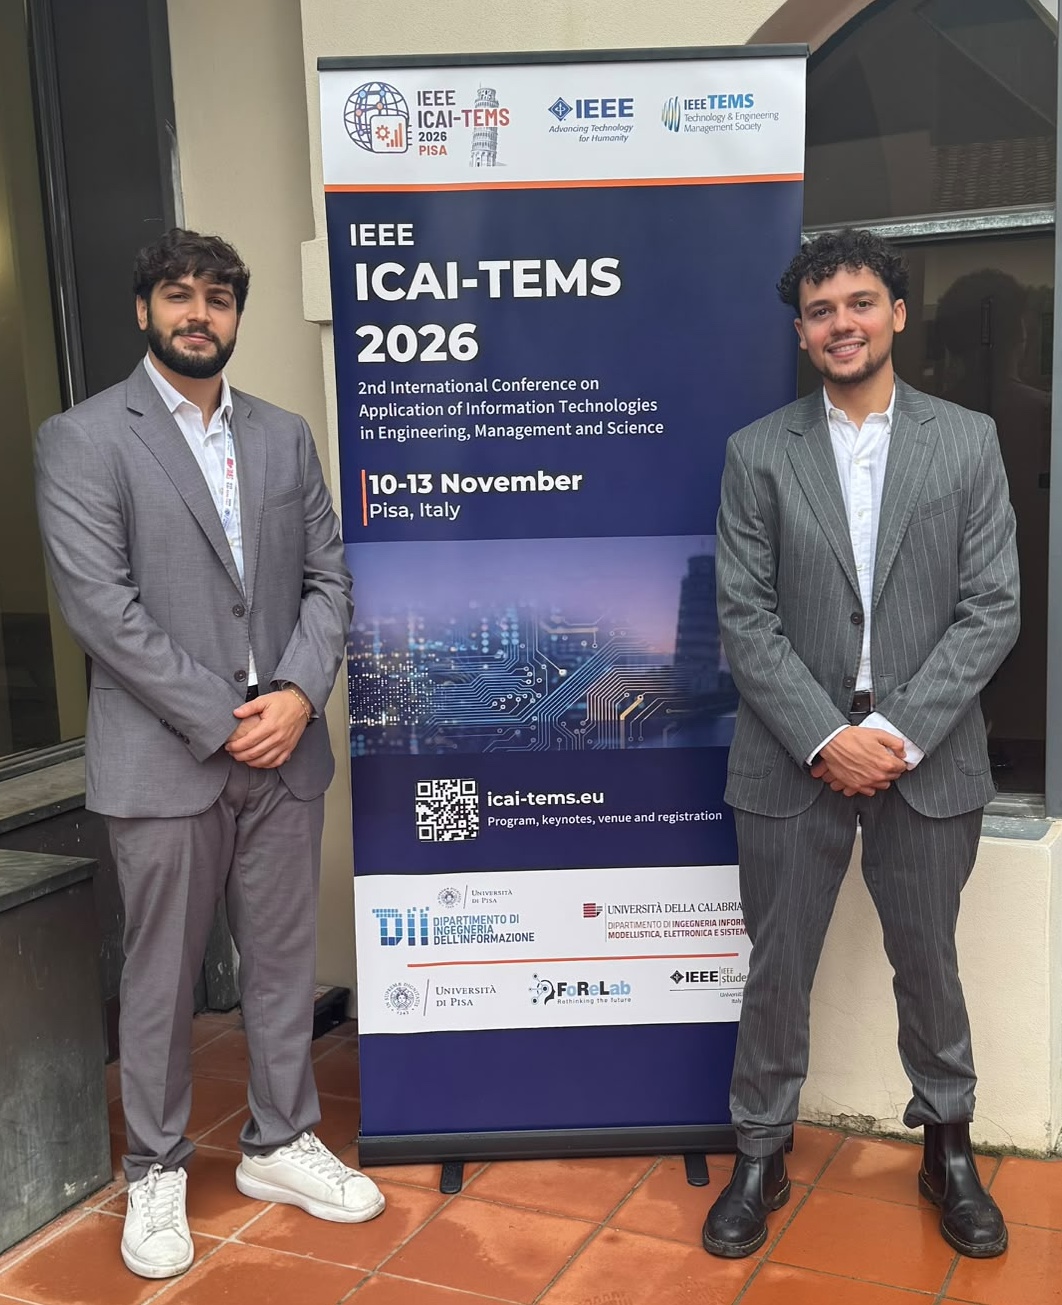
Mariano Forte (Ricercatore FUB) e Nicolò Termine (Politecnico di Torino) alla Conferenza IEEE ICAI-TEMS 2026
Intelligenza artificiale e analisi delle vulnerabilità nelle reti 5G
Il primo contributo, dal titolo “Static-Analysis-Guided Agentic LLMs for Vulnerability Discovery in Free5GC”, presenta un approccio integrato per individuare vulnerabilità di sicurezza in Free5GC, un’implementazione open source in linguaggio Go della Service-Based Architecture definita dal 3GPP per le reti core 5G. La sicurezza di queste implementazioni è un ambito ancora relativamente poco esplorato, sia nella letteratura scientifica sia negli strumenti di analisi disponibili.
La ricerca combina gli strumenti di Static Application Security Testing (SAST), che segnalano potenziali problemi nel codice senza poterne accertare da soli la reale criticità, con agenti basati su Large Language Models (LLM), capaci di esaminare il contesto, verificare le segnalazioni e individuare ulteriori vulnerabilità. Ogni valutazione è supportata da evidenze concrete tratte dal codice e accompagnata da un punteggio secondo il Common Vulnerability Scoring System (CVSS) v4.0. I report sono inoltre sottoposti a un controllo deterministico e indipendente, che scarta le affermazioni non dimostrate dal codice e restituisce all’agente quelle da correggere.
La pipeline è stata valutata su quattro Network Function (NF) di Free5GC rilevanti per la sicurezza, utilizzando nove CVE confermate come riferimento. In questo benchmark, volutamente circoscritto in vista di una successiva estensione all’intero repository, sono state individuate 13 vulnerabilità non comprese nell’insieme iniziale. Tutte sono state riconosciute dai manutentori di Free5GC e sottoposte per l’assegnazione di un identificativo CVE, una ha già ricevuto il proprio identificatore. La guida fornita dal SAST ha inoltre ridotto, nel file della NF più grande, i mancati rilevamenti da cinque a due, migliorando la capacità di individuazione delle vulnerabilità, ma non la calibrazione dei punteggi relativi alla loro gravità.
Il lavoro è a firma di Termine (Politecnico di Torino), Bernardini, Nicolussi, Cannella, Forte e D’Alterio (Fondazione Ugo Bordoni), Lezoche (Università di Nantes).
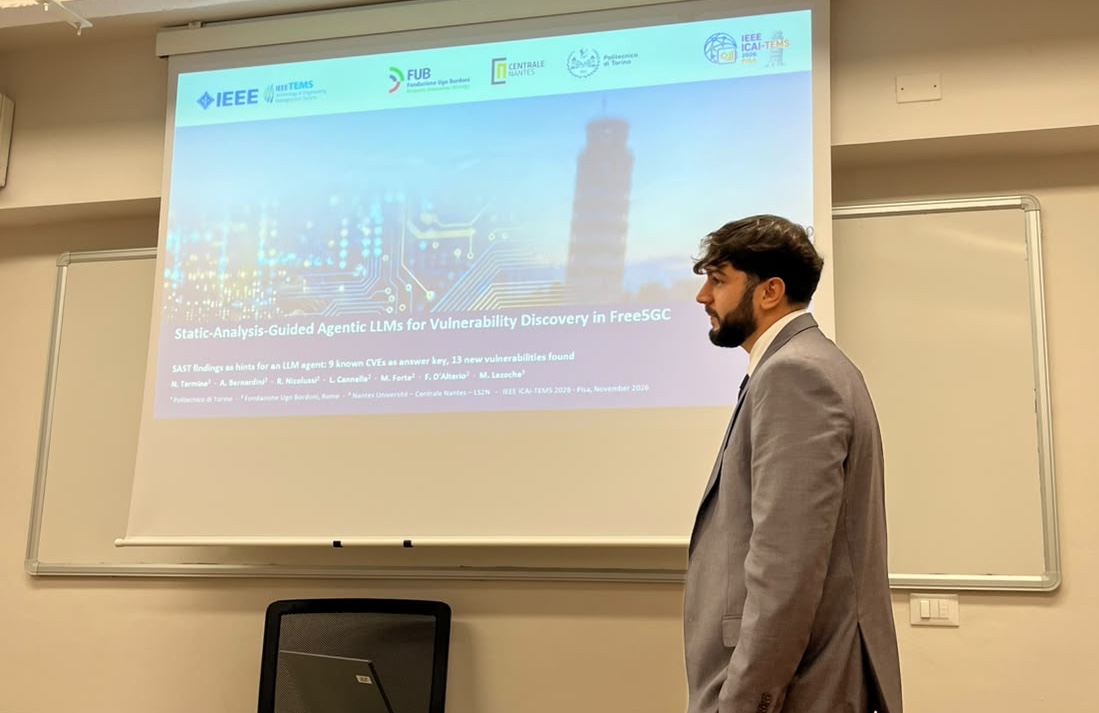
Mariano Forte (Ricercatore FUB) durante la presentazione del lavoro scientifico alla Conferenza IEEE ICAI-TEMS 2026
Cognitive Digital Twin per il monitoraggio della sicurezza nelle reti ospedaliere 5G
Il secondo contributo, “Towards Agent-Based Cognitive Digital Twin Architecture for Continuous Vulnerability Monitoring in 5G Hospital Network Slicing”, propone un’architettura diCognitive Digital Twin (CDT) basata su agenti per il monitoraggio continuo delle vulnerabilità in uno scenario ospedaliero 5G basato su Free5GC e sul network slicing.
Nelle reti core 5G cloud-native, la superficie di attacco evolve insieme al codice sorgente, alle dipendenze, alle configurazioni di deployment, alle policy di rete e al traffico. L’analisi statica individua potenziali debolezze, ma non ne determina la rilevanza operativa. Il monitoraggio durante il funzionamento della rete, d’altra parte, ne osserva il comportamento, ma non identifica necessariamente le cause dei problemi nel software. L’architettura proposta collega queste due prospettive per contestualizzare le vulnerabilità rispetto alle effettive condizioni di funzionamento.
Il percorso di analisi del software prevede l’esame incrementale del codice da parte di un LLM, controlli strutturali e di corrispondenza con il sorgente, la valutazione dei report da parte di un secondo LLM e il calcolo deterministico del punteggio CVSS v4.0. Il monitoraggio a runtime si basa invece su un Physical Twin, dotato di un middlebox Linux-TC collocato sul percorso dati N6, che applica vincoli di traffico per UE (User Equipment, ovvero i singoli dispositivi collegati alla rete) e per slice, oltre a policy per singolo flusso basate su GBR, MBR e priorità. Il sistema raccoglie inoltre dati di telemetria globali, per UE e per flusso, pubblicandoli tramite ZeroMQ.
Le informazioni sono messe in relazione attraverso l’ontologia 5GSec-CDTO, che formalizza i legami tra software, deployment, qualità del servizio (QoS), telemetria e attività ospedaliere, includendo la provenienza delle informazioni e le relazioni epistemiche. Il livello cognitivo si basa sull’architettura CLARION, per un supporto decisionale orientato agli obiettivi e sottoposto a supervisione metacognitiva.
Il contributo definisce così un percorso di evidenze spiegabile, che collega i risultati dell’analisi del software al contesto di deployment e alle osservazioni raccolte durante il funzionamento della rete.
Il lavoro è firmato da Lezoche (Università di Nantes), Bernardini, D’Alterio e Nicolussi (Fondazione Ugo Bordoni), Termine (Politecnico di Torino).
Il contributo della Fondazione alla ricerca sulla sicurezza delle reti di nuova generazione
I due studi affrontano due aspetti complementari di un problema concreto: come individuare le vulnerabilità nascoste nel software che governa le reti 5G e come capire se queste possano rappresentare un rischio nelle condizioni reali di funzionamento. Il primo lavoro ha già prodotto un risultato significativo, individuando 13 vulnerabilità aggiuntive in Free5GC, riconosciute dai suoi manutentori; il secondo propone un’architettura che punta a integrare l’analisi del codice con l’osservazione della rete, per offrire una valutazione della sicurezza più completa e contestualizzata.
Con questi contributi, la Fondazione Ugo Bordoni mette a disposizione della comunità scientifica internazionale i risultati delle proprie attività di ricerca e approfondisce lo sviluppo di strumenti e metodologie per rendere le infrastrutture digitali di nuova generazione più sicure e affidabili.